 德讯电讯
适用法规与监管机构
台湾主要相关法令包括《个人资料保护法》(PDPA)、《电信法》与《著作权法》,以及金融、医疗等行业的专门规制。部署前应确认服务性质是属一般商业行销还是涉及特定行业,必要时咨询律师或合规顾问以明确合规边界。
合规要点
确认是否需要取得使用者同意、明确数据收集目的、保存期限与第三方传输规则;若涉及跨境传输,应评估目的地的保护等级并签署必要的保障协议。此外,广告内容需遵守公平交易及虚假宣传相关规定。
基础设施安全
采用分层防护架构(网络边界、应用层、数据层),使用防火墙、WAF、IDS/IPS,并启用TLS加密与CDN加速。对服务器、数据库及API接口实行最小权限原则,定期打补丁与漏洞扫描,避免使用默认凭证。
身份与访问管理
实施多因素认证(MFA)、细粒度权限控制与审计日志,建立账号生命周期管理与异常登录告警。对内外部接口采用速率限制和签名机制以抵御滥用与爬虫攻击。
收集与处理原则
坚持数据最小化、目的限定与保存期限原则。上线前应设计明确的隐私政策、同意机制(opt-in)与撤回程序。对敏感个人资料(如身份证号、金融信息)应避免收集或采用强加密与脱敏措施。
技术与合约保障
在技术上对静态数据做加密、对敏感字段做哈希或掩码;备份与日志采取访问控制。对第三方服务(云厂商、外包团队)签署数据处理协议(DPA),明确责任与事故通报义务。
账号治理与行为规范
避免大量短时间创建账号并批量发布同质化内容,这类行为容易触发平台反作弊机制。建立真实账号资料、分布式IP与合理发布节奏,配合人工审核与质量控制以维持内容可信度。
内容合规与质量控制
内容应遵守当地广告法、知识产权与平台社区规范,杜绝误导性信息与侵权素材。采用模板化但需人工差异化改写、加入本地化元素,使用自然语言优化而非纯机器拼接,降低被判定为垃圾内容的风险。
持续监控与应急响应
建立统一的监控平台(日志、流量、性能与安全事件),配置SIEM并制定SOP与应急响应流程。定期演练数据泄露、服务中断与合规检查,确保发现问题能快速定位与封堵。
审计、备份与培训
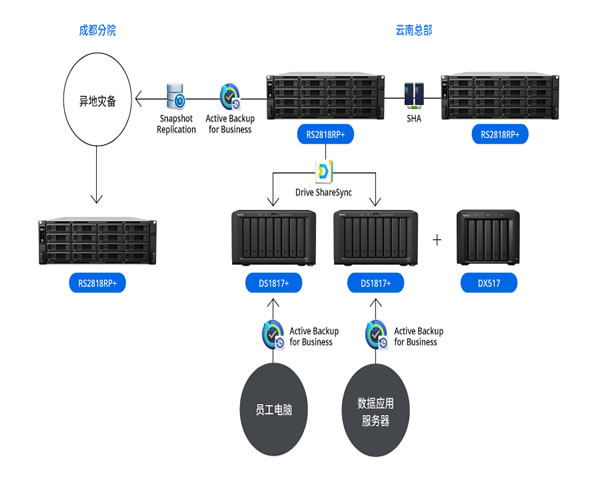
定期进行合规与安全审计,保留不可篡改的审计日志以满足监管需求。实施定期备份与恢复演练,确保业务连续性。同时对团队进行合规与信息安全培训,形成“人-技-流程”三位一体的长期治理能力。